Vesta Cyber · Seguro + formación
Un incidente tiene un antes y un después. Nos ocupamos de los dos.
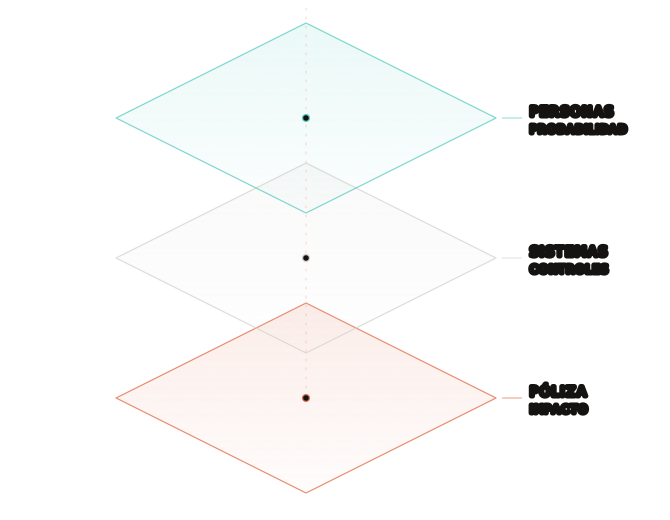
La formación reduce la probabilidad de que ocurra. La póliza limita lo que cuesta cuando ocurre. Solo las dos juntas previenen de verdad, y las diseñamos como un único plan.
Formación
Actúa sobre la probabilidad: que alguien pique.
- Rutas por puesto
- Simulacros de phishing
- Formación en IA
Seguro
Actúa sobre el impacto: lo que cuesta cuando ocurre.
- Respuesta y forense
- Parada de actividad
- Reclamaciones de terceros
Por qué las dos
Cada mitad sola deja riesgo sin cubrir
Un incidente tiene dos costes: el dinero que se pierde y el hecho de que haya ocurrido. El seguro trabaja sobre el primero, la formación sobre el segundo.
Todo recae en ti
Un clic equivocado puede costarte la tesorería. La respuesta técnica, los plazos legales y las reclamaciones los asumes con tus propios medios.
Cubierto, pero expuesto
El seguro responde, con sus franquicias, carencias y límites. Los incidentes evitables siguen ocurriendo y consumen tiempo, datos y reputación.
Mejor preparado, no a salvo
La formación prepara a tu equipo, pero no elimina el riesgo. El incidente que llegue lo pagas tú.
Preparado y cubierto
Un equipo que sabe qué hacer cuando llega un incidente y una póliza que paga la respuesta, con sus límites.
Formación
Un plan por persona, según su puesto
Elige un puesto y mira qué le llega, qué entrena y qué ve el responsable.
Finanzas y administración
Facturas falsas, cambios de IBAN y órdenes de pago «urgentes» que parecen venir de dirección.
- Verificar por un segundo canal antes de pagar
- Detectar cambios en los datos bancarios de un proveedor
- Qué hacer cuando la orden llega con prisa
Un correo de un proveedor habitual con una cuenta bancaria nueva.
Qué parte del departamento verificó antes de actuar, sin nombres.
Recursos humanos
Currículos con adjuntos, peticiones de cambio de nómina y solicitudes de datos de otras personas.
- Abrir adjuntos con criterio
- Validar quién pide datos de otros empleados
- Tratar los datos personales como lo que son
Un candidato que envía un «portafolio» para descargar.
Qué parte del departamento validó la petición antes de responder, sin nombres.
Dirección
Mensajes dirigidos con su nombre, y suplantación de su voz o su correo para pedir pagos o accesos.
- Qué se decide y quién actúa en las primeras 72 horas
- Cómo se comunica una brecha
- Cómo se confirma una orden inusual
Ejercicio de mesa: una brecha, paso a paso, con el comité de crisis.
Un resumen de decisiones y huecos del protocolo de respuesta.
Atención al cliente y ventas
Llamadas y mensajes que piden datos, accesos o cambios en la cuenta de un cliente.
- Identificar a quien contacta antes de dar información
- No cambiar datos solo por una petición urgente
- Cómo escalar una llamada sospechosa
Una llamada de un «cliente» que pide cambiar sus datos de contacto, ensayada en clase como juego de rol.
Fecha y responsable del procedimiento de identificación de clientes, sin nombres.
Técnico e informática
Accesos de terceros, copias de seguridad y proveedores con acceso a los sistemas.
- Gestión de accesos y de cuentas de proveedores
- Comprobación de las copias de seguridad
- La respuesta técnica de las primeras horas
Una alerta de acceso anómalo desde la cuenta de un proveedor.
Los pasos de contención que se siguieron y los que faltaron.
Todo el que usa IA
Datos de la empresa pegados en herramientas de IA, y contenido generado que parece auténtico y no lo es.
- Qué datos no se comparten con una herramienta de IA
- Cómo contrastar un contenido generado
- Las medidas de alfabetización del art. 4 del Reglamento de IA
Cada persona queda registrada con la formación recibida y su fecha.
El porcentaje de usuarios de IA formados, por departamento y sin nombres.
Se adapta a cada persona según su puesto · las herramientas que usa · cómo respondió a su último simulacro. Tras un fallo recibe una lección breve en el momento.
Seguro
Una póliza diseñada con los suscriptores para tus riesgos
Cubrimos las amenazas que más están creciendo, phishing, ingeniería social y errores de la IA entre ellas, junto con el resto de coberturas de un ciberseguro. Y la redactamos a medida de tu empresa.
Trabajamos directamente con los suscriptores de las aseguradoras
No te colocamos un producto de catálogo. Llevamos tu riesgo real a quienes deciden la cobertura y diseñamos con ellos una póliza a medida: qué entra, con qué límite y bajo qué condiciones.
- Tu riesgo realactividad, datos, proveedores y controles
- Los suscriptoreshablamos con ellos directamente
- Una póliza ajustada a tu riesgocoberturas, sublímites y condiciones según lo que acepte la aseguradora
Qué cubre, siguiendo el recorrido de un ataque
Phishing y suplantación
Correos, SMS y llamadas falsos. Puede cubrir la respuesta y la recuperación de cuentas.
Ingeniería social
Engaño a una persona, incluso con voz o vídeo generados con IA.
Respuesta e investigación
Forense, contención y recuperación.
Fraude de pagos
Transferencias o cambios de IBAN inducidos. Según la póliza: excluido, cubierto con sublímite o incluido en la base.
Ransomware y extorsión
Gestión de la crisis y, cuando la póliza lo contempla, del pago.
Crisis y comunicación
Gestión de la reputación.
Errores y omisiones de la IA
Depende del condicionado: pregunta si tu póliza cubre las reclamaciones por contenido o resultados generados con IA.
Responsabilidad civil por datos
Reclamaciones de terceros por datos comprometidos.
Defensa ante la autoridad
Defensa en un procedimiento de la autoridad; la sanción solo si la póliza lo admite y la ley permite asegurarla.
Parada de actividad
Pérdida de beneficios, con su carencia.
Fallo de un proveedor tecnológico
Parada por un ataque a un proveedor tecnológico o de nube, si la póliza lo incluye y con sublímite; la caída de internet o de la electricidad puede quedar fuera.
Recuperación de datos y sistemas
Restaurar lo perdido o cifrado.
En cada fase ajustamos con el suscriptor límites, sublímites y condiciones. El mapa describe cómo se estructura el mercado, no una póliza concreta.
Cómo trabajamos
Un plan, cinco pasos, una revisión al año
Diagnóstico
Qué haces, qué datos manejas y con qué proveedores trabajas.
Póliza
Pedimos el estudio a los suscriptores con la información de tu empresa y te explicamos qué cubre y qué no.
Formación
Rutas por puesto; la formación en IA tiene su propia ruta y su página.
Simulacros
Campañas controladas con informe por departamento.
Revisión
Ajustamos formación y póliza con lo aprendido.
Formación en IA
El artículo 4 del Reglamento de IA obliga a las empresas que usan IA a adoptar medidas para apoyar la alfabetización en IA de su personal; no exige un curso concreto ni un certificado. Preparamos la formación y el registro de lo hecho.
Ver la página de formaciónSimulacros de phishing
Campañas controladas con informe por departamento y la formación breve que se dispara tras cada fallo.
Ver los simulacrosPreguntas que nos hacen
¿Qué papel tiene el suscriptor?
El suscriptor es quien, en la aseguradora, decide qué riesgos acepta y con qué condiciones. Según tu caso, la aseguradora calcula el precio sola o lo estudia un suscriptor; en ese caso preparamos la información de tu empresa y pedimos el estudio.
¿Puedo contratar solo el seguro?
Sí. Son servicios aparte y puedes contratar uno sin el otro. La póliza paga cuando el incidente ya ha ocurrido y tiene sus límites; la formación prepara a tu equipo para reconocer y frenar un engaño.
¿Y solo la formación?
También, sin necesidad de ciberseguro con nosotros. La formación es un servicio de pago aparte y no elimina el riesgo: el coste del incidente que llegue sería tuyo.
¿La formación es obligatoria?
El art. 4 del Reglamento de IA obliga a las empresas que usan sistemas de IA a adoptar medidas para apoyar la alfabetización en IA de su personal; no exige un curso concreto ni un certificado. La formación en ciberseguridad, en general, no es obligatoria, con excepciones según el sector o el contrato.
¿El seguro paga la multa de la AEPD?
Depende de la póliza: algunas cubren la defensa del procedimiento y, con condiciones, la sanción cuando la ley permite asegurarla. Te decimos qué dice la tuya.
Fuentes: Reglamento (UE) 2024/1689 (Reglamento de IA), art. 4, en la redacción del Reglamento (UE) 2026/1744 · Reglamento (UE) 2016/679 (RGPD), art. 33 · AEPD. Cada artículo se verifica contra el texto consolidado antes de publicar.
Siguiente paso
Empezamos por tu exposición real: dinero y personas
Nos cuentas a qué se dedica la empresa, qué datos manejas y cuánta gente usa el correo y la IA. Te decimos qué cubrirías, qué no y qué entrenaríamos primero.